Supabase: mi ez, mire jó, és mikor érdemes használni?
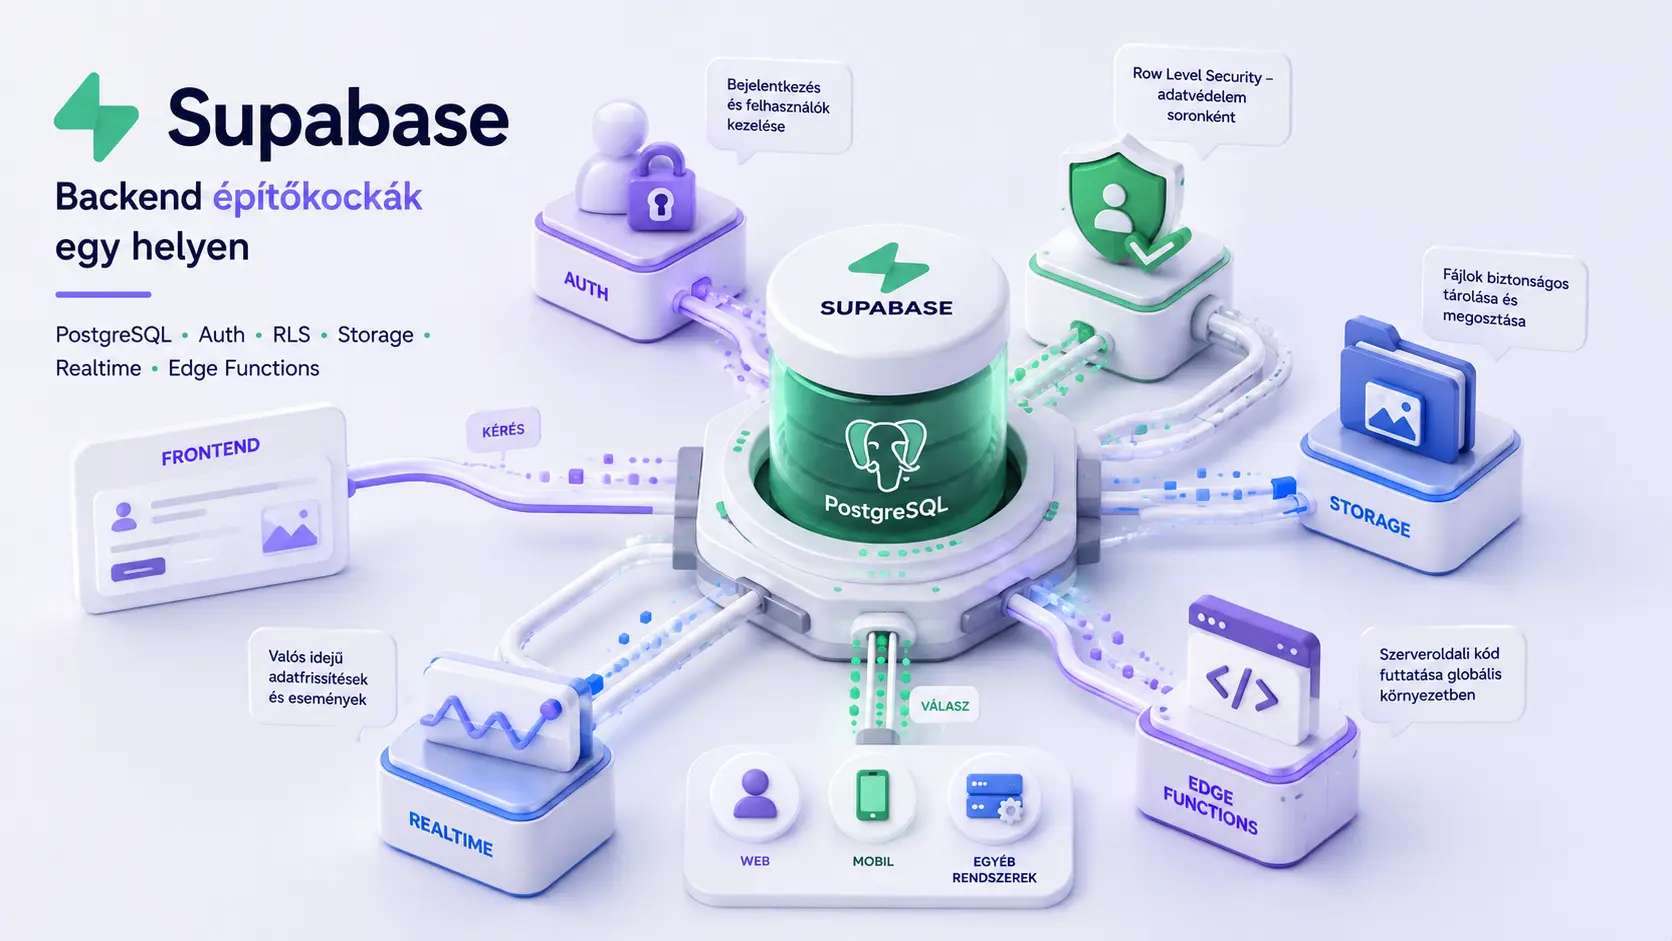
Egy modern webalkalmazásnál a frontend sokszor csak a munka egyik fele. Kell valahol adatokat tárolni, felhasználókat kezelni, jogosultságokat ellenőrizni, fájlokat feltölteni, esetleg valós időben adatokat továbbítani és bizonyos műveleteket biztonságosan a szerveren futtatni.
Ezeket saját backenddel is meg lehet oldani. Felépíthetünk például egy Laravel, Node.js vagy más szerveroldali alkalmazást, mögé tehetünk PostgreSQL adatbázist, kialakíthatjuk az autentikációt, az API-t és a fájlkezelést.
De nem minden projektnél indokolt ezt az infrastruktúrát az alapoktól felépíteni.
Erre ad egy lehetséges választ a Supabase.
A Supabase egy backend platform, amely több, egy alkalmazáshoz gyakran szükséges szolgáltatást fog össze: PostgreSQL adatbázist, autentikációt, fájltárolást, realtime kommunikációt, Data API-t és Edge Functions környezetet.
Ez elsőre úgy hangozhat, mintha a backend fejlesztést egyszerűen kiváltaná. A valóság ennél árnyaltabb.
Mi az a Supabase?
A Supabase-t gyakran Backend as a Service, röviden BaaS platformként írják le.
Ahelyett, hogy külön adatbázist, autentikációs rendszert, fájltárolást és más backend komponenseket építenénk össze, ezekből több elemet készen kapunk.
A rendszer középpontjában egy valódi PostgreSQL adatbázis áll. SQL-lel dolgozhatunk, használhatunk adatbázis-függvényeket, triggereket, constraint-eket, indexeket és PostgreSQL-bővítményeket.
A Supabase tehát nem egyszerűen egy online adatbázis, hanem több egymással integrált backend szolgáltatás egy PostgreSQL adatbázis köré építve.
PostgreSQL az alapoknál
A PostgreSQL egy régóta használt relációs adatbázis-kezelő rendszer. Táblákkal, kapcsolatokkal, indexekkel, constraint-ekkel, SQL lekérdezésekkel és tranzakciókkal dolgozhatunk.
Vegyünk egy projektkezelő alkalmazást. Lehetnek benne:
- felhasználók;
- szervezetek;
- projektek;
- feladatok;
- projekt-tagságok;
- kommentek.
Ezek között valódi kapcsolatok vannak. Egy feladat egy projekthez tartozik, a projekt egy szervezethez, a felhasználó pedig bizonyos szervezeteknek lehet tagja.
PostgreSQL-ben ezek a kapcsolatok természetesen modellezhetők, a Supabase pedig erre az adatbázisra építi rá a többi szolgáltatását.
Használható a Supabase közvetlenül a frontendből?
Igen. A Supabase egyik érdekes tulajdonsága, hogy egy frontend alkalmazás bizonyos esetekben külön saját API backend nélkül is kommunikálhat az adatréteggel.
Ez nem azt jelenti, hogy az adatbázist védelem nélkül kitesszük az internetre.
A Supabase Data API és a klienskönyvtárak segítségével a frontend adatokat kérhet le vagy módosíthat, miközben a hozzáférést PostgreSQL jogosultságok és Row Level Security szabályok korlátozhatják.
Ez a modell csak akkor biztonságos, ha a jogosultságokat megfelelően állítjuk be. Itt válik fontossá az authentication és az authorization különbsége.
Authentication és authorization nem ugyanaz
Az authentication azt dönti el, hogy ki a felhasználó.
Az authorization pedig azt, hogy az adott felhasználó mit csinálhat.
A Supabase Auth többek között email és jelszó, passwordless és különböző OAuth-alapú bejelentkezési megoldásokat támogat. A sikeres autentikáció azonban önmagában nem jelenti azt, hogy a felhasználó minden adatot láthat.
Erre szolgál az authorization, amely Supabase esetén szorosan összekapcsolható a PostgreSQL Row Level Security funkciójával.
Mi az az RLS?
Az RLS a Row Level Security rövidítése. Ez PostgreSQL-funkció, nem egy Supabase által kitalált külön jogosultsági rendszer.
Az RLS segítségével adatbázisszinten megadhatjuk, hogy egy felhasználó egy tábla mely sorait olvashatja, hozhatja létre, módosíthatja vagy törölheti.
Tegyük fel, hogy van egy projects táblánk.
Nem elég azt meghatározni, hogy csak bejelentkezett felhasználók férhetnek hozzá. Azt is biztosítani kell, hogy egy felhasználó kizárólag azokkal a projektekkel dolgozhasson, amelyekhez ténylegesen jogosultsága van.
Hagyományos backendnél ezt gyakran az API kódjában ellenőrizzük:
- azonosítjuk a felhasználót;
- megvizsgáljuk a jogosultságát;
- csak ezután engedjük a műveletet.
Supabase esetén ennek jelentős része RLS policyként közvetlenül az adatbázisban is megfogalmazható.
Ez különösen fontos akkor, ha a frontend közvetlenül használja a Data API-t.
RLS és API-kulcsok: a security alapja
Frontendről elérhető tábláknál az RLS-t nem érdemes opcionális biztonsági extraként kezelni.
A Supabase dokumentációja szerint az exponált sémák tábláinál RLS-t kell használni. A Dashboard Table Editorével létrehozott tábláknál ez alapértelmezetten engedélyezett, nyers SQL-lel létrehozott táblánál viszont külön figyelni kell rá.
A valódi kérdés nem az, hogy a felhasználó be van-e jelentkezve, hanem az, hogy hozzáférhet-e az adott rekordhoz.
Ehhez kapcsolódik az API-kulcsok kezelése is.
A kliensoldali alkalmazásokhoz használható publishable key nem titkos kulcs. A hozzáférést az adatbázis jogosultságai, az RLS policyk és a felhasználói azonosítás együtt szabályozzák.
A secret key, illetve a régebbi projektekben használt service_role kulcs ezzel szemben magas jogosultságú hozzáférést adhat és megkerülheti az RLS-t. Ilyen kulcsnak nincs helye a böngészőben.
A Supabase jelenlegi biztonsági modelljéről részletesebben a Securing your data dokumentációban lehet olvasni.
Ez jó példa arra, hogy egy backend platform sem szünteti meg a securityvel kapcsolatos fejlesztői felelősséget.
Storage: amikor nem csak adatbázis-adatokat tárolunk
Egy alkalmazásnak gyakran fájlokra is szüksége van:
- profilképekre;
- dokumentumokra;
- feltöltött képekre;
- számlákra;
- generált fájlokra;
- egyéb felhasználói tartalmakra.
A Supabase Storage objektumtárolást biztosít ezek kezelésére, és a hozzáférés összekapcsolható az RLS-alapú jogosultsági modellel.
Ez praktikus például akkor, ha azt szeretnénk, hogy egy felhasználó csak a saját dokumentumait érhesse el. A Storage hozzáférés-kezeléséről külön hivatalos dokumentáció is elérhető.
Backup stratégia tervezésekor fontos részlet, hogy az adatbázis biztonsági mentése nem tartalmazza automatikusan a Storage API-n keresztül tárolt objektumokat.
Realtime: amikor az adat változását rögtön látni kell
Nem minden alkalmazásnak van szüksége realtime kommunikációra.
Egy céges bemutatkozó oldalnál például valószínűleg semmi értelme. Egy kollaborációs alkalmazásnál viszont már hasznos lehet.
A Supabase Realtime többek között adatbázis-változások követésére, kliensállapotok szinkronizálására, Presence funkciókra és kliensek közötti üzenetek továbbítására használható.
Egy feladatkezelőben például egy felhasználó módosíthatja egy feladat állapotát, és a másik felhasználó képernyőjén megjelenhet a változás anélkül, hogy újra kellene töltenie az oldalt.
A realtime funkcióknál ugyanúgy át kell gondolni, hogy ki milyen adathoz vagy csatornához férhet hozzá.
Edge Functions: amikor mégis kell backend kód
A Supabase használata nem jelenti azt, hogy minden üzleti logikát a frontendbe vagy az adatbázisba kell rakni.
Vannak műveletek, amelyeket kifejezetten szerveroldalon érdemes végrehajtani:
- külső API meghívása titkos kulccsal;
- webhook feldolgozása;
- tranzakciós email küldése;
- kisebb AI-feladat végrehajtása;
- több szolgáltatás összekapcsolása;
- privilegizált adatbázis-művelet.
Erre használhatók a Supabase Edge Functions. Ezek szerveroldali TypeScript függvények, amelyekben titkok és API-kulcsok is kezelhetők anélkül, hogy azok a frontendbe kerülnének.
Az Edge Functions ugyanakkor nem ideális minden szerveroldali feladatra. A Supabase rövid életű, lehetőleg idempotens műveletekre javasolja őket, míg a nehéz, hosszú ideig futó munkákat érdemes háttérfolyamatokra bízni.
Hogyan illeszkedik mindez egy frontendhez?
Egy tipikus Supabase-alapú alkalmazás felépítése leegyszerűsítve így nézhet ki:
Frontend
   |
   +-- Supabase Auth
   |
   +-- Data API --> PostgreSQL + RLS
   |
   +-- Storage
   |
   +-- Realtime
   |
   +-- Edge Functions --> külső API-k / privilegizált műveletek
A frontend lehet például React, Next.js, Vue, Nuxt, Svelte vagy más webes technológia.
A lényeg nem maga a frontend framework, hanem az, hogy nem feltétlenül kell minden adatbázis-művelet elé saját REST vagy GraphQL API-réteget fejlesztenünk.
Miért lett érdekes a Supabase az AI builderek mellett?
Az AI-alapú alkalmazásépítő eszközök egyik problémája gyorsan láthatóvá válik, amikor a generált frontendnek valódi backend funkciókra van szüksége.
Egy AI viszonylag gyorsan össze tud rakni egy felületet, de egy valódi alkalmazásnak hamar szüksége lehet:
- felhasználói fiókokra;
- adatbázisra;
- jogosultságokra;
- fájlfeltöltésre;
- szerveroldali műveletekre.
Itt egy kész backend platform sok munkát levehet az alkalmazásépítő rendszer válláról.
Ezért a Supabase jól illeszkedik a vibe coding és AI-alapú szoftverfejlesztés világához is. Egy MVP elkészülhet például AI builderrel, miközben a Supabase biztosítja az adatbázist, az autentikációt és más backend funkciókat.
Az AI-val gyorsított MVP-fejlesztésnél azonban ugyanaz a kérdés marad: az első működő verzió után mi kell ahhoz, hogy az alkalmazás production környezetben is vállalható legyen?
AI-val különösen könnyű rossz jogosultsági modellt készíteni
Egy működő alkalmazás és egy biztonságos alkalmazás nem ugyanaz.
AI builderrel gyorsan eljuthatunk odáig, hogy működik a regisztráció, létrejönnek az adatok, működik a fájlfeltöltés és elkészül a kezelőfelület. Ettől még a jogosultsági modell lehet hibás.
Például előfordulhat, hogy egy felhasználó megfelelően módosított API-kéréssel más felhasználó rekordját is el tudja érni.
A felületen elrejtett gomb nem jogosultságkezelés.
Ha a felhasználónak nem szabad egy adatot lekérnie, ezt a backendnek vagy Supabase esetén az adatbázis-jogosultságoknak és RLS policyknek kell kikényszeríteniük.
Ezért AI builderrel készült Supabase projektnél az adatmodell, a grantok és az RLS policyk átvizsgálása legalább olyan fontos, mint az, hogy a generált frontend működik-e.
Mire érdemes még figyelni security szempontból?
A Supabase sok biztonsági eszközt ad, de a helyes konfiguráció továbbra is az alkalmazás készítőjének feladata.
A legfontosabb alapelvek:
- az exponált tábláknál legyen megfelelő RLS;
- a PostgreSQL grantok csak a szükséges hozzáférést adják;
- secret vagy
service_rolekulcs ne kerüljön frontendbe; - az Edge Functions végpontjainál is ellenőrizni kell az authenticationt és authorizationt;
- a fájlok és realtime csatornák hozzáférését ugyanúgy szabályozni kell;
- production előtt a jogosultsági szabályokat külön is érdemes tesztelni.
A grantok és az RLS két külön réteget jelentenek. A grant azt szabályozza, hogy egy szerepkör milyen adatbázis-objektumhoz férhet hozzá, az RLS pedig azt, hogy azon belül mely sorokkal dolgozhat.
A security tehát nem egyetlen kapcsoló a Supabase Dashboardon, hanem az alkalmazás architektúrájának része.
Mikor praktikus a Supabase?
A Supabase különösen érdekes lehet olyan alkalmazásnál, ahol gyorsan szükség van több szabványos backend funkcióra.
Például:
- SaaS MVP;
- ügyfélportál;
- belső céges alkalmazás;
- adminisztrációs rendszer;
- projektkezelő;
- mobilalkalmazás backendje;
- AI-alapú alkalmazás;
- kisebb vagy közepes webalkalmazás.
Ha kell PostgreSQL, bejelentkezés, jogosultságkezelés és fájltárolás, akkor jelentős mennyiségű alap-infrastruktúrát nem kell külön felépíteni.
Ez fejlesztési időben komoly különbséget jelenthet.
De ebből nem következik, hogy minden alkalmazáshoz Supabase kell.
Mikor lehet felesleges?
Egy egyszerű weboldalnál könnyen túlzás.
Ha az oldal lényegében néhány tartalmi oldalból, kapcsolatfelvételi űrlapból és blogból áll, lehet, hogy egy hagyományos CMS vagy más egyszerűbb megoldás praktikusabb.
Nem érdemes backend platformot választani csak azért, mert technikailag érdekes.
A kérdés mindig az, hogy az adott projekt problémáját egyszerűbbé teszi-e.
Mikor lehet indokolt saját backend?
A Supabase és egy saját backend nem feltétlenül egymást kizáró megoldás.
Használhatunk például Supabase PostgreSQL adatbázist és Auth szolgáltatást úgy is, hogy az üzleti logika jelentős része saját backend alkalmazásban fut.
Saját backend különösen indokolt lehet, ha:
- összetett üzleti logikánk van;
- sok külső rendszert kell integrálni;
- hosszú ideig futó háttérfolyamatokra van szükség;
- összetett queue és worker infrastruktúra kell;
- az API önálló termék;
- több különböző kliens ugyanazt a komplex üzleti réteget használja;
- speciális infrastruktúra- vagy compliance-követelmények vannak.
Ilyenkor egy klasszikus backend framework világosabb határokat adhat az alkalmazásnak.
Az egyedi webes alkalmazások fejlesztésénél ezért nem önmagában a technológia a döntő, hanem az, hogy milyen üzleti logikát, integrációkat és hosszú távú működést kell kiszolgálni.
Supabase vagy saját backend?
A döntést nem érdemes úgy leegyszerűsíteni, hogy az egyik modern, a másik pedig régi megközelítés.
| Szempont | Supabase-központú megoldás | Saját backend |
|---|---|---|
| Indulás | Gyors lehet | Több alapinfrastruktúrát kell kialakítani |
| Adatbázis | PostgreSQL készen | Szabadon választható és konfigurálható |
| Authentication | Beépített | Külön megoldandó vagy integrálandó |
| Authorization | PostgreSQL RLS erősen használható | Jellemzően az alkalmazáslogika része |
| Storage | Beépített szolgáltatás | Külön szolgáltatás vagy infrastruktúra kellhet |
| Realtime | Beépített lehetőségek | Külön megoldást igényelhet |
| Egyedi üzleti logika | Edge Functions, adatbázis-logika vagy külső backend | Teljes kontroll |
| Hosszú háttérfolyamatok | Nem ez az Edge Functions fő feladata | Saját worker rendszerrel jól kezelhető |
| Infrastruktúra kontrollja | Részben a platformhoz igazodik | Nagyobb szabadság, több üzemeltetési feladat |
| Fejlesztési sebesség | Sok projektnél gyorsabb indulás | Több kezdeti munka, cserébe szabadabb architektúra |
Nem az a cél, hogy mindenáron minél kevesebb backend kód legyen.
Az a cél, hogy csak azt építsük meg saját magunk, aminek ténylegesen van értelme. Ugyanez igaz a költségekre is: az egyedi fejlesztés árát és teljes költségét nem csak az első implementációs idő határozza meg, hanem az üzemeltetés, továbbfejlesztés és az alkalmazás komplexitása is.
A kettő között is van átmenet
Nem csak két lehetőség létezik: minden Supabase-ben, vagy minden saját backenden.
Egy projekt indulhat például így:
Next.js frontend
      |
      +-- Supabase Auth
      +-- Supabase PostgreSQL
      +-- Supabase Storage
      +-- Supabase RLS
      +-- néhány Edge Function
Később pedig bizonyos feladatok átkerülhetnek egy külön backendbe:
Frontend
   |
   +-- Supabase
   |     +-- Auth
   |     +-- PostgreSQL
   |     +-- Storage
   |
   +-- Saját backend
         +-- komplex üzleti logika
         +-- háttérfolyamatok
         +-- külső integrációk
Nem feltétlenül kell az első napon eldönteni egy alkalmazás teljes jövőbeli architektúráját.
A PostgreSQL-alap ebből a szempontból is előnyös, mert az adatmodell nem egy teljesen egyedi adatbázis-technológiára épül.
A Supabase nem helyettesíti a backend tudást
AI builderekkel ma már gyorsan össze lehet rakni egy működő Supabase alkalmazást.
Ettől még érdemes érteni:
- az adatmodellezést;
- az SQL alapjait;
- az adatbázis-kapcsolatokat;
- az authentication és authorization különbségét;
- az RLS működését;
- a kliens és szerver közötti biztonsági határt;
- a secret kezelését;
- a backup és üzemeltetés alapjait.
Ha egy AI néhány perc alatt létrehoz tíz táblát és húsz RLS policyt, attól azok még nem lesznek automatikusan helyesek.
A generálás sebessége nem helyettesíti az architektúra átgondolását.
Összefoglalás
A Supabase egy PostgreSQL-alapú backend platform, amely adatbázist, authenticationt, RLS-alapú authorizationt, Storage-ot, Realtime funkciókat, Edge Functions környezetet és frontendből használható API-kat ad.
Különösen praktikus lehet akkor, amikor gyorsan szeretnénk valódi alkalmazást felépíteni, de nincs üzleti értéke annak, hogy az autentikációtól a fájltárolásig minden infrastruktúrát saját magunk készítsünk el.
AI-alapú fejlesztésnél ez még érdekesebb, mert egy frontend gyorsan elkészülhet, a Supabase pedig mögé adhatja az alkalmazás több fontos backend elemét.
A gyorsaság azonban nem szünteti meg a fejlesztői felelősséget. Az RLS policykat, adatbázis-jogosultságokat, API-kulcsokat és szerveroldali határokat ugyanúgy át kell gondolni és tesztelni.
És van olyan projekt, ahol egy saját backend jobb döntés. Összetett üzleti folyamatoknál, komoly háttérfeldolgozásnál vagy sok egyedi integrációnál egy klasszikus backend alkalmazás tisztább architektúrát adhat.
A Supabase-t ezért nem a saját backend univerzális leváltásaként érdemes nézni. Inkább olyan platformként, amellyel sok projektben jelentős mennyiségű alapmunkát nem kell újra elvégezni, és amely szükség esetén saját backenddel is kombinálható.
Ha nem egyértelmű, hogy egy konkrét projekthez Supabase, saját backend vagy a kettő kombinációja lenne célszerű, ebben is tudok segíteni.
Gyakori kérdések
Mi az a Supabase?
A Supabase egy PostgreSQL-alapú backend platform. Adatbázist, autentikációt, fájltárolást, realtime funkciókat, Data API-t és szerveroldali Edge Functions környezetet biztosít egy rendszerben.
Ingyenes a Supabase?
Van ingyenes Supabase csomag, amely fejlesztéshez, kísérletezéshez és kisebb projektekhez is használható. A csomag erőforrás- és használati limiteket tartalmaz, ezért production rendszer előtt érdemes az aktuális limiteket és várható költségeket külön ellenőrizni.
Biztonságos a Supabase?
Megfelelő konfigurációval biztonságos alkalmazások építhetők rá, de ezt a platform nem oldja meg automatikusan. Különösen fontos az RLS, a megfelelő PostgreSQL jogosultságok, a secret kulcsok védelme és a szerveroldali műveletek helyes kialakítása.
Mi az RLS a Supabase-ben?
Az RLS, vagyis Row Level Security egy PostgreSQL-funkció, amellyel adatbázisszinten szabályozható, hogy egy felhasználó egy tábla mely soraihoz férhet hozzá. Ez teszi lehetővé például, hogy egy ügyfél csak a saját projektjeit vagy dokumentumait lássa.
Kell saját backend a Supabase mellé?
Nem feltétlenül. Sok kisebb vagy közepes alkalmazásnál a Supabase Data API, Auth, RLS és Edge Functions együtt elegendő lehet. Összetett üzleti logikánál, hosszú háttérfolyamatoknál vagy sok integrációnál viszont indokolt lehet külön backend.
Használható a Supabase Next.js-szel?
Igen. A Next.js és a Supabase gyakori párosítás: a Next.js kezelheti a frontend és bizonyos szerveroldali feladatokat, miközben a Supabase biztosítja például a PostgreSQL adatbázist, az autentikációt és a fájltárolást.
Mikor jobb saját backendet fejleszteni?
Akkor érdemes komolyan mérlegelni, amikor maga az üzleti logika összetett, sok háttérfolyamat vagy külső integráció van, önálló API-ra van szükség, vagy nagyobb kontrollt szeretnénk az alkalmazás architektúrája és infrastruktúrája felett.