Mi az a WordPress karbantartás és miért nem spórolhatsz rajta?
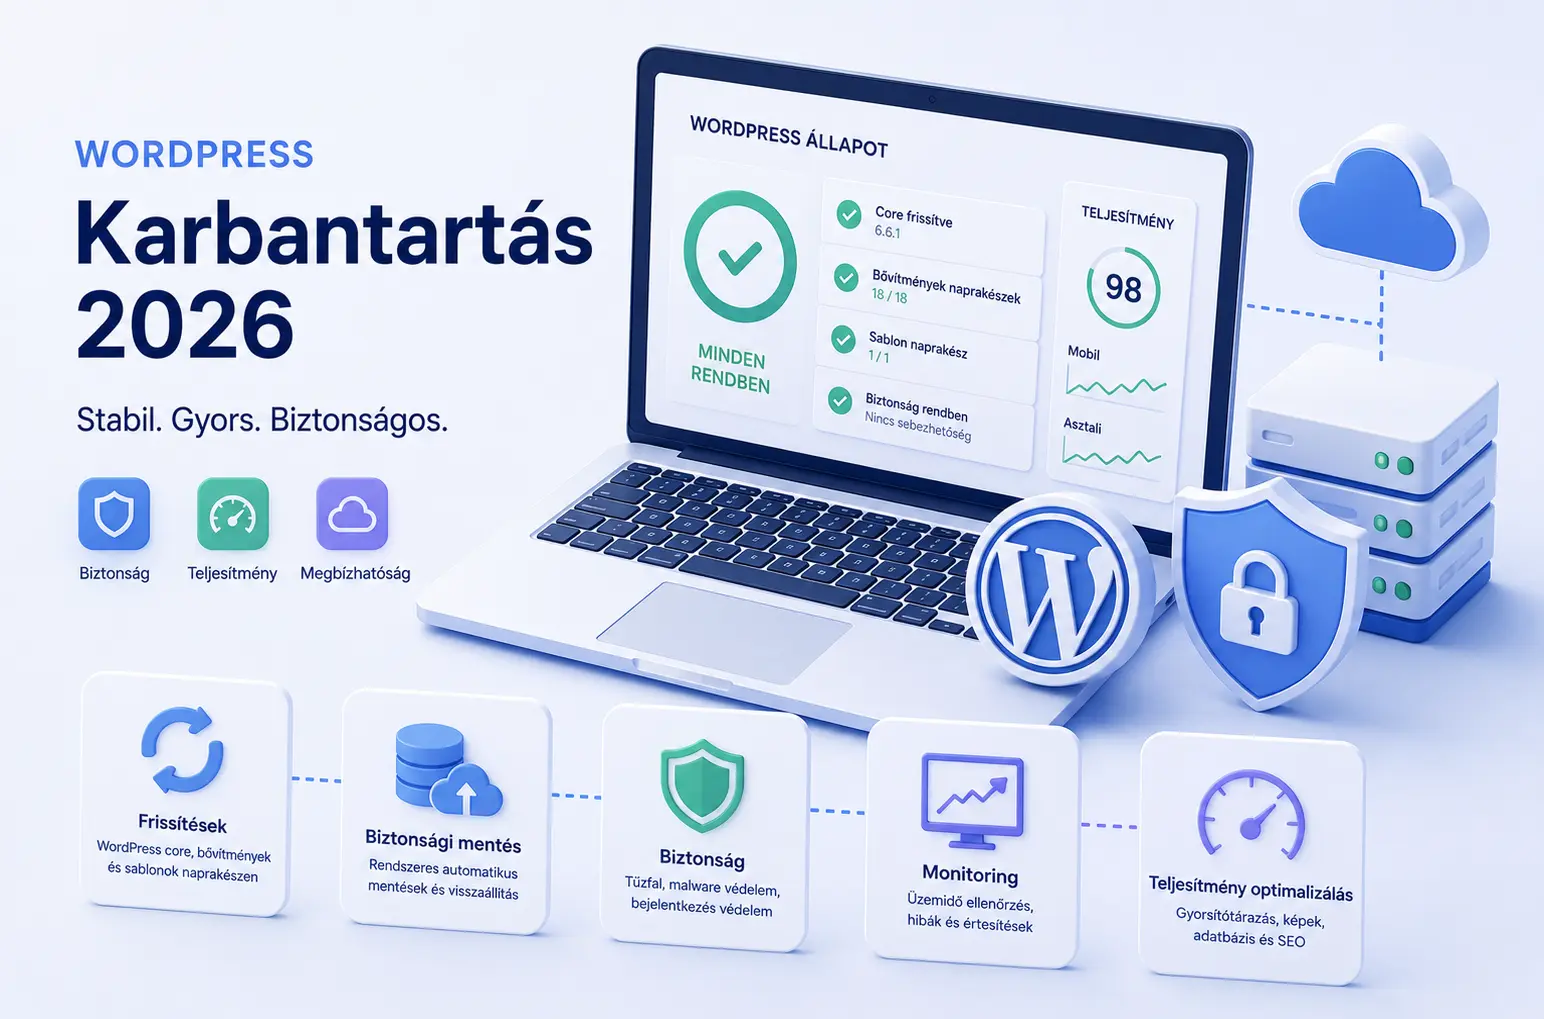
A WordPress karbantartás az oldal rendszeres frissítését, biztonsági mentését, monitorozását és teljesítményének ellenőrzését jelenti. A WordPress megfelelő konfigurációval és rendszeres karbantartással stabil és biztonságosan üzemeltethető rendszer, de az elavult bővítmények, sablonok, gyenge hozzáférések vagy hiányos mentések felesleges kockázatot jelentenek.
A támadások jelentős része automatizált. A botok folyamatosan keresik az interneten az ismert sérülékenységeket, gyenge belépési pontokat és elavult komponenseket. Ehhez ma már AI-alapú eszközök is használhatók, de maga az automatizált sérülékenység-keresés és támadás nem új jelenség. Emiatt nem az a kérdés, hogy egy kisebb céges oldal „érdekes-e" egy támadónak, hanem az, hogy található-e rajta automatizáltan kihasználható hiba.
Mi az a WordPress karbantartás?
A WordPress karbantartás nem egyetlen tevékenység, hanem folyamatos feladatkör. Magában foglalja a WordPress core, a bővítmények és a sablonok frissítését, a biztonsági mentéseket, a biztonsági és üzemidő-monitoringot, valamint szükség szerint a teljesítmény ellenőrzését és optimalizálását.
Gondolj rá úgy, mint egy autó szervizelésére. Attól, hogy ma hibátlanul működik, még nem érdemes éveken át ellenőrzés nélkül használni. WordPressnél ugyanez igaz: egy ismert sérülékenység javítása csak akkor véd, ha a javítást tartalmazó frissítés ténylegesen felkerül az oldalra. A mentés pedig akkor ér valamit, ha rendelkezésre áll és vissza is állítható, amikor szükség van rá.
A karbantartás célja nem az, hogy minden héten „bütyköljük" az oldalt. Éppen ellenkezőleg: az a cél, hogy az oldal stabilan és kiszámíthatóan működjön, a problémákat pedig lehetőleg még azelőtt észrevegyük, hogy komoly kiesést okoznának.
A WordPress önmagában biztonságos?
A WordPress core mögött külön biztonsági csapat áll, és a rendszer támogatja az automatikus biztonsági frissítéseket is. A WordPress.org biztonsági dokumentációja részletesen bemutatja a platform biztonsági folyamatait.
A gyakorlatban azonban egy WordPress oldal nem csak a core-ból áll. Bővítmények, sablonok, egyedi kódok, felhasználói fiókok, tárhely, webszerver és külső szolgáltatások együtt alkotják a teljes rendszert. Egy elavult plugin, gyenge jelszó vagy rosszul konfigurált hozzáférés ugyanúgy kockázatot jelenthet.
Ezért nem érdemes úgy gondolkodni, hogy „a WordPress biztonságos" vagy „a WordPress nem biztonságos". Egy megfelelően frissített, konfigurált és monitorozott WordPress oldal üzleti környezetben is megfelelő biztonsági szintet tud nyújtani, de ehhez a teljes rendszert kell karbantartani.
Mi változott 2026-ra a WordPress biztonságban?
Az automatizált támadások nem új jelenségek. WordPress oldalakat évek óta pásztáznak botok ismert sérülékenységek, gyenge jelszavak és rosszul konfigurált szolgáltatások után.
Az AI fejlődése ezt a folyamatot tovább gyorsíthatja: egyes felderítési, elemzési és támadási lépések automatizálása egyszerűbbé vált. Ettől azonban nem kell minden WordPress oldal köré cyber-háborús narratívát építeni. A gyakorlati védekezés alapjai továbbra is ugyanazok.
Mire érdemes figyelni?
- Ismert sérülékenységek: a WordPress ökoszisztémában rendszeresen jelennek meg sérülékenységek, különösen külső bővítményekben és sablonokban. A javításokat ezért nem érdemes hónapokig halogatni.
- Automatizált keresés: a támadók botokkal nagy mennyiségű weboldalt tudnak ellenőrizni, ezért egy kis forgalmú céges oldal is célpont lehet.
- Gyenge hozzáférések: az egyszerű vagy újrahasznált jelszavak, felesleges admin fiókok és nem megfelelő belépési védelem továbbra is kockázatot jelentenek.
- Gyors reakció: kritikus sérülékenységnél nem érdemes megvárni a következő általános karbantartási ciklust. Ilyenkor a javítást soron kívül kell kezelni.
A WPScan adatbázisa jól mutatja, milyen nagy a WordPress ökoszisztéma sérülékenységi felülete, de fontos különbséget tenni a WordPress core, a bővítmények és a sablonok sérülékenységei között.
Mit jelent ez a gyakorlatban?
Nem minden frissítés ugyanolyan sürgős. Egy funkcionális javítás vagy kisebb kompatibilitási frissítés várhat a következő karbantartási ciklusig, egy aktívan kihasznált kritikus biztonsági rés viszont soron kívüli beavatkozást igényelhet.
Ezért a jó WordPress karbantartás nem egyszerűen azt jelenti, hogy „minden kedden megnyomjuk a frissítés gombot". Figyelni kell arra is, milyen sérülékenységek jelennek meg, milyen komponenseket használ az oldal, és mikor indokolt gyorsabban reagálni.
Mi történik, ha nem karbantartod a WordPress oldaladat?
Egy elhanyagolt oldal nem feltétlenül romlik el azonnal. Sokszor hónapokig látszólag minden rendben működik. A probléma az, hogy közben nőhet a technikai adósság és a helyreállítás kockázata.
Feltört oldalak
Tipikus forgatókönyv, hogy egy bővítményben sérülékenységet találnak, a fejlesztő kiadja a javítást, az oldal azonban továbbra is a régi verziót használja. Ha a sérülékenység nyilvánosan ismertté válik és automatizáltan kihasználható, a frissítetlen telepítések könnyebben célponttá válhatnak.
A kompromittálás következménye lehet spam tartalom, rosszindulatú átirányítás, kéretlen adminisztrátori fiók, módosított fájlok vagy más kártékony kód. A helyreállítás ilyenkor nem csak a fertőzött fájlok törlését jelenti: meg kell találni és meg kell szüntetni a behatolás okát is.
Kockázatosabb frissítések
Ha hónapokig vagy évekig nem frissítesz, később egyszerre több nagyobb verzióváltást kell végrehajtani. Ez növelheti a kompatibilitási problémák esélyét.
Ezért jobb rendszeresen, ellenőrzötten frissíteni, mint hosszú kihagyás után egyszerre mindent. Frissítés előtt pedig legyen használható mentés és lehetőség a visszaállásra.
Lassulás és romló felhasználói élmény
Egy WordPress oldal teljesítménye idővel romolhat, például rosszul működő bővítmények, felesleges háttérfolyamatok, túlméretezett adatbázis vagy egyre több frontend erőforrás miatt.
A teljesítményt többek között a Core Web Vitals metrikákkal is érdemes követni. A jó teljesítmény fontos a felhasználói élményhez, és a Google page experience értékelésének is része, de önmagában egy jobb PageSpeed vagy Core Web Vitals eredmény nem garantál jobb keresési helyezést.
Adatvesztés
Megfelelő mentés nélkül egy komolyabb szerverhiba, kompromittálás vagy hibás módosítás után jelentős adatvesztés történhet.
Webshopnál ez különösen érzékeny, mert nem csak statikus tartalomról van szó: rendelések, vásárlói adatok és folyamatosan változó adatbázis is lehet a rendszerben. Ezért a mentési gyakoriságot mindig az alapján kell meghatározni, mennyi adat elvesztése elfogadható.
Mit tartalmaz egy profi WordPress karbantartás?
Nem mindegy, mit nevezünk karbantartásnak. Egy komolyabb WordPress üzemeltetés általában több rétegből áll.
Rendszeres frissítések
A WordPress core, a bővítmények és a sablonok rendszeres frissítése. A frissítések gyakorisága függ az oldal jellegétől és a frissítés típusától. Kritikus biztonsági javításnál gyors reakció indokolt, más frissítéseket pedig lehet ellenőrzött karbantartási ciklusban telepíteni.
A lényeg nem a vak automatikus frissítés, hanem az, hogy legyen mentés, ellenőrzés és szükség esetén visszaállási lehetőség.
Biztonsági mentések
A mentést ne kizárólag ugyanazon a szerveren tárold, ahol az oldal fut. Legalább egy különálló, off-site példány legyen, üzletileg kritikus rendszereknél pedig érdemes több, egymástól független mentési helyben gondolkodni.
A mentés önmagában még nem elég. Fontos tudni azt is, hogy szükség esetén valóban visszaállítható-e.
Biztonsági védelem és monitoring
A megelőző védelem és a monitoring két külön dolog.
A frissítések, megfelelő jogosultságok, erős hitelesítés, tűzfal és biztonságos szerverkonfiguráció elsősorban a kockázat csökkentését szolgálják. A monitoring ezzel szemben abban segít, hogy a gyanús eseményeket, fájlváltozásokat vagy egyéb problémákat hamarabb észleljük.
Egyik sem helyettesíti a másikat.
Üzemidő figyelés
Ha az oldal leáll, jó minél hamarabb tudni róla. Az uptime monitoring rendszeres időközönként ellenőrzi az oldal elérhetőségét, és riasztást küldhet, ha problémát észlel.
Egy üzleti oldalnál vagy webshopnál ez azért fontos, mert a hosszabb kiesés közvetlenül érintheti az érdeklődéseket vagy az értékesítést.
Teljesítmény ellenőrzése
A sebességoptimalizálás nem feltétlenül jelent folyamatos módosítgatást. Inkább azt, hogy időnként ellenőrizzük a fontos metrikákat, és ha romlás látható, megkeressük az okát.
Új plugin, sablonmódosítás, külső script vagy nagyobb frissítés is befolyásolhatja az oldal teljesítményét.
Nálam hogyan működik a WordPress karbantartás?
A DigitalGrant WordPress karbantartás szolgáltatásnál az a cél, hogy az oldal technikai hátterével ne neked kelljen napi szinten foglalkoznod. Nem csak frissítésekről van szó: a mentés, monitoring, hibakezelés és rendszeres ellenőrzés együtt adja az üzemeltetés alapját.
Ticketing rendszer
Minden kérést, hibát és feladatot ticketing rendszerben kezelek. Ha valami nem működik, hibajegyet nyithatsz, és követhető marad a feladat állapota. Így a technikai kérések nem vesznek el emailben vagy üzenetek között.
Aktív monitoring és proaktív hibaészlelés
Nem csak azt figyelem, hogy az oldal elérhető-e. A monitoring többféle problémáról is képes riasztást adni.
Ha a rendszer problémát észlel, értesítést kapok róla, így sok esetben hamarabb tudok reagálni, mint hogy a hibát az ügyfél vagy a látogatók jeleznék.
Napi 2 biztonsági mentés, 2 külön helyre
Naponta kétszer készül biztonsági mentés, amelyeket két egymástól elkülönített helyen tárolok. Így egyetlen szerver vagy tárolási hely hibája nem jelenti automatikusan a mentések elvesztését.
A mentési rendszer mellett a visszaállíthatóság is fontos: probléma esetén nem elég az, hogy „valahol van egy backup", használni is tudni kell.
Heti karbantartási ciklus
A WordPress core, a bővítmények és a sablonok frissítéseit rendszeresen ellenőrzöm. A normál frissítéseket jellemzően heti karbantartási ciklusban kezelem, kritikus biztonsági probléma esetén pedig indokolt lehet a soron kívüli beavatkozás.
Frissítés előtt rendelkezésre áll mentés, utána pedig ellenőrzöm az oldal működését.
Teljesítmény és Core Web Vitals
Rendszeresen ellenőrzöm a Core Web Vitals fontos metrikáit, például az LCP, INP és CLS értékeket.
Ha tartós romlás látható, kivizsgálom az okát, és szükség esetén optimalizálom a problémás részt. A cél nem egy mesterségesen magas PageSpeed pontszám hajszolása, hanem az, hogy az oldal a valódi látogatók számára is gyors és használható maradjon.
Biztonsági monitoring
A biztonsági monitoring célja, hogy a gyanús eseményeket és változásokat minél hamarabb észrevegyük. Ez a frissítésekkel, hozzáférés-védelemmel, tűzfallal és megfelelő szerverkonfigurációval együtt ad értelmes védelmi réteget.
Nincs olyan eszköz, amely minden támadást garantáltan megakadályoz. A cél a kockázat csökkentése és az, hogy probléma esetén minél hamarabb észleljük, mi történt.
Menedzselt hosting
Menedzselt hosting is elérhető a karbantartás mellé. Ebben az esetben az oldal üzemeltetése és a szerverkörnyezet kezelése egy kézben van, így a WordPress és az alatta futó infrastruktúra beállításait együtt lehet kezelni.
Mennyibe kerül a WordPress karbantartás?
A WordPress karbantartás ára jelentősen eltérhet attól függően, hogy egyszerű frissítésről és mentésről, vagy teljesebb üzemeltetésről, monitoringról, biztonsági felügyeletről és támogatásról van szó.
Ezért önmagában a havidíjat nem érdemes összehasonlítani. Fontosabb kérdés, hogy pontosan mit tartalmaz a szolgáltatás, milyen gyakran történik ellenőrzés, hogyan működik a mentés és a helyreállítás, illetve mi történik hiba esetén.
Nálam három csomag közül választhatsz: WordPress üzemeltetés, Dedikált és Digitális Partner. A minimum szerződési idő 3 hónap.
A pontos árakat és a csomagok részletes tartalmát a WordPress karbantartás oldalon találod.
A karbantartás költségét érdemes ahhoz is viszonyítani, hogy egy hosszabb leállás, adatvesztés vagy kompromittált weboldal helyreállítása mennyi időt és üzleti kiesést okozhat. Ennek összege minden vállalkozásnál más, ezért univerzális számot nem érdemes rá mondani.
Meg tudod csinálni magad?
Igen.
A WordPress frissítése önmagában nem különösebben bonyolult. A valódi kérdés az, hogy mi történik, ha valami nem úgy sikerül, ahogy tervezted.
Van használható mentésed? Vissza tudod állítani? Észreveszed, ha az oldal leáll? Tudod, hogy egy használt pluginban kritikus sérülékenység jelent meg? Meg tudod állapítani, hogy egy frissítés után valóban minden funkció működik-e?
Egy egyszerű bemutatkozó oldal és egy WooCommerce webshop karbantartási igénye teljesen eltérő, ezért arra sincs jó általános válasz, hogy havonta hány órát vesz igénybe.
Ha van hozzá technikai tudásod és időd, teljesen rendben van saját magadnak végezni. Ha viszont nem akarsz szerverrel, mentésekkel, frissítésekkel és hibakereséssel foglalkozni, ezt a feladatot ugyanúgy ki lehet szervezni, mint más szakmai területeket.
Gyakran ismételt kérdések
Milyen gyakran kell frissíteni a WordPress-t?
Nincs olyan szabály, hogy minden frissítést pontosan hetente kell telepíteni.
A normál frissítéseket érdemes rendszeres karbantartási ciklusban kezelni. Kritikus biztonsági javításnál viszont gyorsabb reakcióra lehet szükség, különösen akkor, ha a sérülékenységet aktívan kihasználják.
A lényeg, hogy ne hagyd hónapokig vagy évekig felhalmozódni a frissítéseket.
Mi történik, ha feltörik az oldalamat?
Először meg kell állapítani, mi történt és hogyan jutott be a támadó. Ezután el kell távolítani a kompromittált kódot vagy szükség esetén tiszta mentésből visszaállítani az oldalt, bezárni a kihasznált belépési pontot, lecserélni az érintett hozzáféréseket, majd ellenőrizni a rendszert.
Ha a Google vagy más szolgáltató biztonsági figyelmeztetést helyezett el az oldal miatt, annak feloldása külön lépés lehet.
A helyreállítás ideje a fertőzés jellegétől, a rendelkezésre álló mentésektől és az érintett rendszertől függ. Megfelelő mentési és monitoring rendszerrel azonban jelentősen csökkenthető a kiesés és a helyreállításhoz szükséges idő.
Mennyi idő a karbantartás havonta?
Ez teljesen az oldaltól függ.
Egy egyszerű bemutatkozó oldal kevés bővítménnyel jóval kevesebb figyelmet igényelhet, mint egy WooCommerce webshop, tagsági rendszer vagy sok külső integrációt használó weboldal.
Nem a ráfordított órák számát érdemes önmagában nézni, hanem azt, hogy a szükséges ellenőrzések, mentések, frissítések és hibakezelési folyamatok megfelelően működnek-e.
Kell nekem karbantartás, ha nincs webshopom?
Igen, egy egyszerű bemutatkozó oldalt is érdemes karbantartani.
Az automatizált botok nem csak nagy webshopokat keresnek. Ismert sérülékenységeket és gyenge belépési pontokat nagy mennyiségű weboldalon tudnak ellenőrizni, ezért a kis forgalmú oldalak sem maradnak automatikusan észrevétlenek.
A szükséges karbantartás mértéke viszont természetesen kisebb lehet, mint egy üzletileg kritikus webshop esetében.
Visszakapom a pénzem, ha nem tetszik a szolgáltatás?
A minimum szerződési idő 3 hónap. A pontos feltételeket mindig az aktuális szolgáltatási megállapodás tartalmazza.
Ha a szolgáltatással kapcsolatban probléma merül fel, érdemes azt jelezni, hogy meg tudjuk nézni, mi nem működik megfelelően. A ticketing rendszerben az elvégzett feladatok és kérések követhetők, így átlátható marad az együttműködés.
Következő lépés
Ha szeretnéd, hogy a WordPress oldalad technikai hátterével ne neked kelljen rendszeresen foglalkoznod, nézd meg a WordPress karbantartás csomagjaimat, vagy írj nekem, és beszéljük át, milyen szintű üzemeltetésre van szükséged.